Siber Güvenlik Başkanlığı, PHP tabanlı uygulamaları etkileyebilecek iki kritik güvenlik açığı için kurum ve kuruluşları tedbir almaya çağırdı. Başkanlığın 21 Ekim tarihli TR-26-1372 sayılı bildiriminde, açıkların kötüye kullanılması halinde etkilenen sistemlerde uzaktan yetkisiz kod çalıştırılması riski bulunduğu belirtildi.
Bildirim, araştırmacıların “php2shell” adını verdiği zafiyetlere ilişkin ayrıntılar için PHP güvenlik ekibinin resmî duyurusunun beklendiğini kaydediyor. Riskin, uygulamanın sahip olduğu yetkilerle bağlantılı olduğu; verilerin gizliliği, bütünlüğü ve hizmetlerin devamlılığı açısından sonuç doğurabileceği değerlendiriliyor.
Güncelleme ve erişim sınırı
Başkanlık üç tedbir sıraladı: Üreticinin resmî güncellemesi yayımlandığında etkilenen sistemlerin belirlenerek güvenli sürümlere geçirilmesi, yönetim arayüzleri ve kritik PHP servislerine dış erişimin yalnızca yetkili adreslerle sınırlandırılması, yurt dışından erişim gerektirmeyen sistemlerin uluslararası trafiğe kapatılması.
Ekonomim’in aktardığı açıklamaya göre olası riskleri erken belirlemek amacıyla ulusal ölçekte güvenlik taramaları da başlatıldı. Kamu kurumları, kritik altyapı işletmecileri ve özel sektör kuruluşlarından sistemlerini gözden geçirmeleri istendi.
Duyuru, bütün PHP uygulamalarının saldırıya uğradığı anlamına gelmiyor. Resmî bildirim, olası istismar riskini ve önleyici tedbirleri açıklıyor; güncelleme çağrısını da üreticinin resmî güvenlik sürümünü yayımlaması koşuluna bağlıyor.
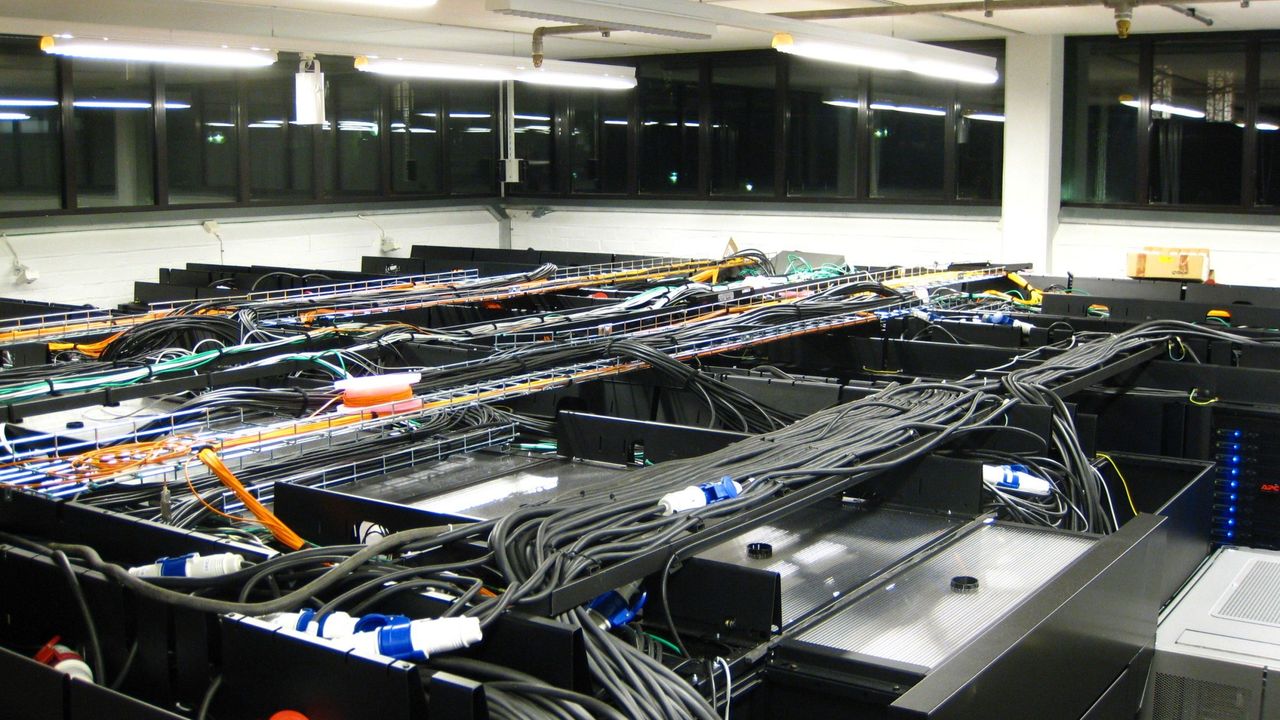
Arşiv: Stockholm KTH Paralel Bilgisayar Merkezi, 9 Aralık 2010. Fotoğraf: Johan Fredriksson / CC BY-SA 3.0. Kartta kırpılmıştır.